
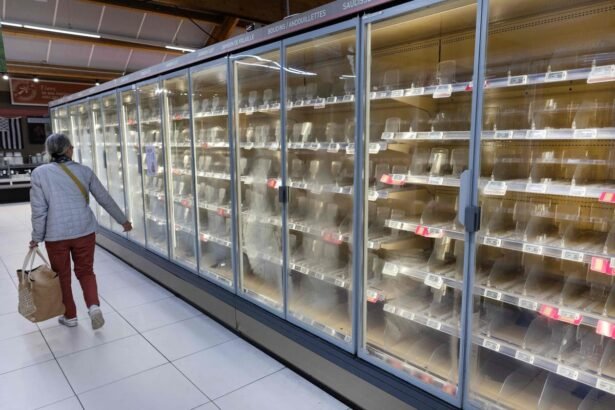
PARÍS.– Investigadores franceses buscaban el martes a los hackers que tomaron el control de las unidades de refrigeración de cientos de supermercados en un ciberataque que puso de manifiesto las vulnerabilidades de los sistemas conectados. Hasta el momento ningún grupo reivindicó públicamente la autoría del masivo ciberataque.
La ausencia de una reivindicación por parte de hacktivistas o de una demanda de rescate por parte de ciberdelincuentes desconcertó a los investigadores, según una fuente conocedora de la investigación. Por lo general, estos grupos suelen intentar monetizar rápidamente sus ataques o atribuirse el mérito con fines políticos.
El ministro francés de Finanzas, Roland Lescure, informó el martes al Parlamento que unos 700 de los 10.000 supermercados del país se vieron afectados. Señaló que no existía riesgo para el suministro de alimentos en Francia, pero reconoció que el ataque “toca el corazón de nuestra seguridad alimentaria”.
“Fue uno llamado de atención para todos”, afirmó.
La fiscalía de París comunicó el martes que su unidad de ciberdelincuencia investigaba el ataque a gran escala, incluyendo el alcance de los daños por alimentos echados a perder y los informes sobre incendios.
El ciberataque, que alteró y llevó hasta 50 grados la temperatura de las heladeras en cadenas de supermercados como Carrefour, Monoprix, Intermarché y Coopérative U, parece haber sido fácil de ejecutar, según declararon a la agencia Reuters tres expertos en ciberseguridad.
El martes, empleados de algunos supermercados de París arrojaron cajas llenas de carne y productos congelados en mal estado a grandes contenedores de basura.
En otros casos, los técnicos actuaron con la rapidez suficiente para evitar daños en los productos, según declaró el responsable de Coopérative U, Dominique Schelcher.
Schelcher afirmó el martes en una entrevista que se trató de un ataque “sin precedentes”, además de “inesperado” y “extremadamente grave”.
“Están atacando el suministro de alimentos de los franceses”, dijo a la emisora RTL. “En toda mi carrera profesional, nunca había visto algo así”.
Aunque Schelcher prefirió no estimar las pérdidas en esta etapa, señaló que una falla en el sistema de refrigeración podría costar a un supermercado pequeño el equivalente a decenas de miles de dólares. En el caso de un hipermercado, las pérdidas podrían rondar los 220.000 dólares, indicó.
Julien Fréret, gerente de un supermercado en una pequeña localidad del norte de Francia, declaró el lunes a Reuters que su tienda había sufrido la “pérdida total” de productos frescos y congelados. “Nunca pensamos que veríamos algo así en nuestra zona rural”. “No se molesten en ir a nuestra tienda hoy, porque tenemos que tirarlo todo a la basura”, agregó.
Software obsoleto
Las heladeras afectadas utilizaban un software de la empresa danesa Danfoss.
El lunes, Danfoss declaró que muchas de las unidades afectadas habían “alcanzado el fin de su vida útil y ya no recibían actualizaciones de software o seguridad” o bien “ejecutaban un firmware obsoleto”.
La compañía afirmó haber “aconsejado a los clientes que mantuvieran actualizados los sistemas compatibles con la última versión del firmware y que migraran los sistemas antiguos a soluciones de última generación”.
El 9 de agosto, la empresa de ciberseguridad Claroty detalló vulnerabilidades —ya corregidas— en el controlador Danfoss AK-SM 800A que podrían haber permitido a intrusos eludir la autenticación y ejecutar código en los dispositivos comprometidos.
Por otra parte, el gigante holandés de supermercados Ahold Delhaize comunicó el martes que trabajaba para restablecer los sistemas que había desconectado tras lo que describió como un problema de seguridad.
La empresa, que opera las cadenas Albert Heijn en Holanda, Delhaize en Bélgica y Stop & Shop en Estados Unidos, declinó ofrecer más detalles.
Los sitios web de varias de sus marcas, incluidas Stop & Shop, Food Lion y Albert Heijn, permanecieron fuera de servicio el martes, aunque las tiendas estaban abiertas y atendiendo a los clientes.
Ahold Delhaize declaró que no tenía pruebas de que se hubieran sustraído datos de clientes o empleados.
“Proteger nuestra infraestructura en beneficio de nuestros clientes, colaboradores y socios es una prioridad absoluta”, afirmó la empresa. “Pedimos disculpas por cualquier inconveniente que este problema haya podido causar a nuestros clientes y socios”.
Maniobra básica
Aunque no se reveló públicamente el mecanismo exacto mediante el cual los atacantes comprometieron las heladeras, los expertos en ciberseguridad señalaron que todos los indicios apuntaban a una maniobra básica facilitada tanto por la falta de instalación de las actualizaciones de Danfoss como por la exposición de las interfaces de los dispositivos a Internet.
“Se trata de higiene cibernética básica”, afirmó Ken Munro, socio de la empresa británica de ciberseguridad Pen Test Partners. “Si se hace mal, el resultado es un desastre maloliente de comida descongelada”.
Señaló que, debido a estas vulnerabilidades conocidas de antemano, los atacantes prácticamente tenían la puerta abierta, lo que sugería que el hackeo podría haber sido obra de “unos chicos haciendo travesuras”.
“Si hubiera sido un Estado-nación, ¿por qué afectar solo a un subgrupo de heladeras franceses? Hay muchos otros países con heladeras conectadas a Internet», comentó. “La ausencia de peticiones de rescate o demandas sugiere que no se comprendieron las posibles pérdidas comerciales que podrían sufrir los propietarios de los refrigeradores”.
Todavía hay muchas heladeras accesibles a través de Internet. Mediante el uso del servicio de escaneo de Internet Shodan, la agencia Reuters detectó el martes al menos 4500 interfaces de Danfoss que seguían siendo visibles. Reuters no pudo determinar de forma independiente cuántos de ellos utilizaban software vulnerable, pero la empresa francesa de escaneo de Internet Onyphe señaló que solo una pequeña minoría de los dispositivos parecía ejecutar la versión más reciente del software.
Las versiones obsoletas y vulnerables seguían estando “ampliamente presentes entre las interfaces accesibles al público”, afirmó Onyphe.
Agencias Reuters, AP y diario The New York Times