• Radio Red de Medios 89.3 en VIVO
  • Radio Rivadavia 89.7 MHZ San Juan
  • San Juan
  • Nacionales
  • Mundo
  • Opinión
Diario Plural San Juan
Diario Plural San JuanDiario Plural San Juan
Redimensionador de fuentesAa
Search
¿Ya tiene una cuenta? Iniciar sesión
Síguenos
© 2022 Foxiz News Network. Ruby Design Company. All Rights Reserved.
Diario Plural San Juan > Nacionales > Alerta por un ciberataque mundial que usó los sitios de la BBC, CNN, Zoom e Ikea para robar datos bancarios
Nacionales

Alerta por un ciberataque mundial que usó los sitios de la BBC, CNN, Zoom e Ikea para robar datos bancarios

Última actualización: 17 de noviembre de 2026 10:59 am
Compartir
2 Lectura mínima
COMPARTIR

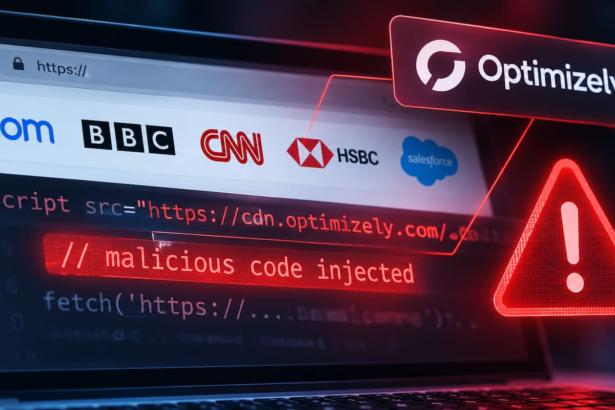
Este lunes 16 la infraestructura web global sufrió un sacudón masivo cuando visitantes a 178 sitios con público internacional recibieron, sin saberlo, código malicioso que intentó robar sus datos bancarios. Entre las compañías afectadas figuraron gigantes tecnológicos, financieros y de comunicación como Zoom, la BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM y Ledger, entre muchos otros. La vía de infección no fue un ataque directo a los servidores de cada empresa, sino infectando la plataforma de experimentación y optimización web Optimizely Web, según reportó la firma de seguridad StepSecurity.

Los ciberdelincuentes lograron vulnerar a Optimizely Web e insertaron un pequeño fragmento de código malicioso, que se cargaba en la computadora de cada visitante de los sitios que usan Optimizely Web para la gestión de su contenido.

Como el código se enviaba desde el propio dominio legítimo de Optimizely y contaba con sus certificados de seguridad válidos, los navegadores y sistemas de defensa de los sitios web afectados confiaron plenamente en el contenido inyectado.

Un kit malicioso multitarea

El malware distribuido no se limitó a una sola función, sino que actuó como una herramienta de ataque modular con múltiples objetivos en simultáneo:

A lo largo de la jornada del 16 de noviembre, los atacantes reconstruyeron y actualizaron el paquete ejecutable en 26 oportunidades para añadir funciones y nuevas direcciones de cobro. En un lapso de apenas nueve horas, las billeteras registradas bajo control criminal recibieron transacciones en distintas cadenas de bloques por un valor estimado de 7000 dólares.

El ataque fue detectado, no obstante, y hacia la medianoche del lunes ya había sido neutralizado. Optimizely confirmó lo ocurrido a través de su página. El análisis técnico determinó que un 15% de los sitios evaluados logró repeler la ejecución gracias a la implementación de políticas de seguridad de contenido restrictivas.
Comparte este artículo
Facebook Whatsapp Whatsapp Correo electrónico Copiar enlace
No hay comentarios

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *


El periodo de verificación de reCAPTCHA ha caducado. Por favor, recarga la página.

Sigue leyendo...

Nacionales

Cyber Monday 2026 en la Argentina: fechas y marcas que participan en esta edición

El Cyber Monday 2026 se celebra los días 2, 3 y 4 de noviembre en la Argentina. Durante estos tres…

3 Lectura mínima
Nacionales

“Excede lo presupuestario”: exautoridades del INTA hablaron de una importante pérdida en el organismo

Un grupo de exautoridades del Instituto Nacional de Tecnología Agropecuaria (INTA), representantes de organizaciones de productores y miembros de los…

7 Lectura mínima
Nacionales

Se vende más vía comercio electrónico, pero el ticket perdió contra la inflación

Si bien el comercio electrónico sigue mostrando un crecimiento en la cantidad de órdenes de compra que ningún otro canal…

4 Lectura mínima
Nacionales

video – escandalo de los examenes en medicina de la uba: «vendian los exámenes hechos hasta en u$s4.000 dólares»

Diario Plural San Juan
© Pagina desarrollada por Estracom Top Up Saldo PayPal Kanopi Kain Malang Harga Lift Rumah
Welcome Back!

Sign in to your account

Username or Email Address
Password

¿Ha perdido su contraseña?